Краткий ответ
Персональные данные в корпоративном мессенджере — это не только имя и рабочий телефон. К ним могут относиться сообщения, вложения, записи звонков, сведения об участии в проектах, журналы входов и данные клиентов. До выбора платформы нужно составить карту этих потоков, определить основания и цели обработки, проверить места хранения, интеграции, резервные копии, доступ поддержки и порядок удаления. Облачный контур подходит лишь тогда, когда эти условия можно подтвердить договором и настройками.
Какие персональные данные в корпоративном мессенджере действительно требуют контроля
Решение начинается с инвентаризации, а не с выбора марки мессенджера. Контролировать нужно любые сведения, по которым прямо или косвенно определяется сотрудник, клиент либо внешний участник: данные профиля, содержание переписки, вложения, голос, служебные отметки и историю действий. Если компания не знает полный состав этих сведений, обещание «данные хранятся в России» почти ничего не решает.
Самая дорогая ошибка — считать мессенджер закрытой телефонной книгой. В реальной работе менеджер пересылает карточку клиента, кадровик обсуждает кандидата, бухгалтер прикрепляет документ, а руководитель записывает звонок. Дополнительные следы создают адрес устройства, время входа, членство в закрытом канале и результаты распознавания речи. Назначение каждого поля важнее его бытового названия: рабочий номер остаётся персональными данными, если связан с определённым человеком.
Компания как оператор должна определить цель и основание обработки, круг получателей, сроки хранения и порядок прекращения доступа. При сборе персональных данных граждан России через интернет их запись, систематизация, накопление, хранение, уточнение и извлечение должны выполняться с использованием баз данных на территории России, кроме предусмотренных законом исключений. Затем правила переводят в настройки: роли и права в корпоративном мессенджере, журналирование, ограничения выгрузки и управляемое удаление.
- Сотрудники: профиль, должность, контакты, сообщения, записи встреч и журналы входов.
- Клиенты и кандидаты: контакты, обращения, документы, оценки и история взаимодействия.
- Подрядчики и гости: учётные записи, переписка, файлы и сведения о доступных им проектах.
- Системные данные: резервные копии, журналы событий, результаты поиска, расшифровки и служебная аналитика.
Как построить карту потоков данных до выбора платформы
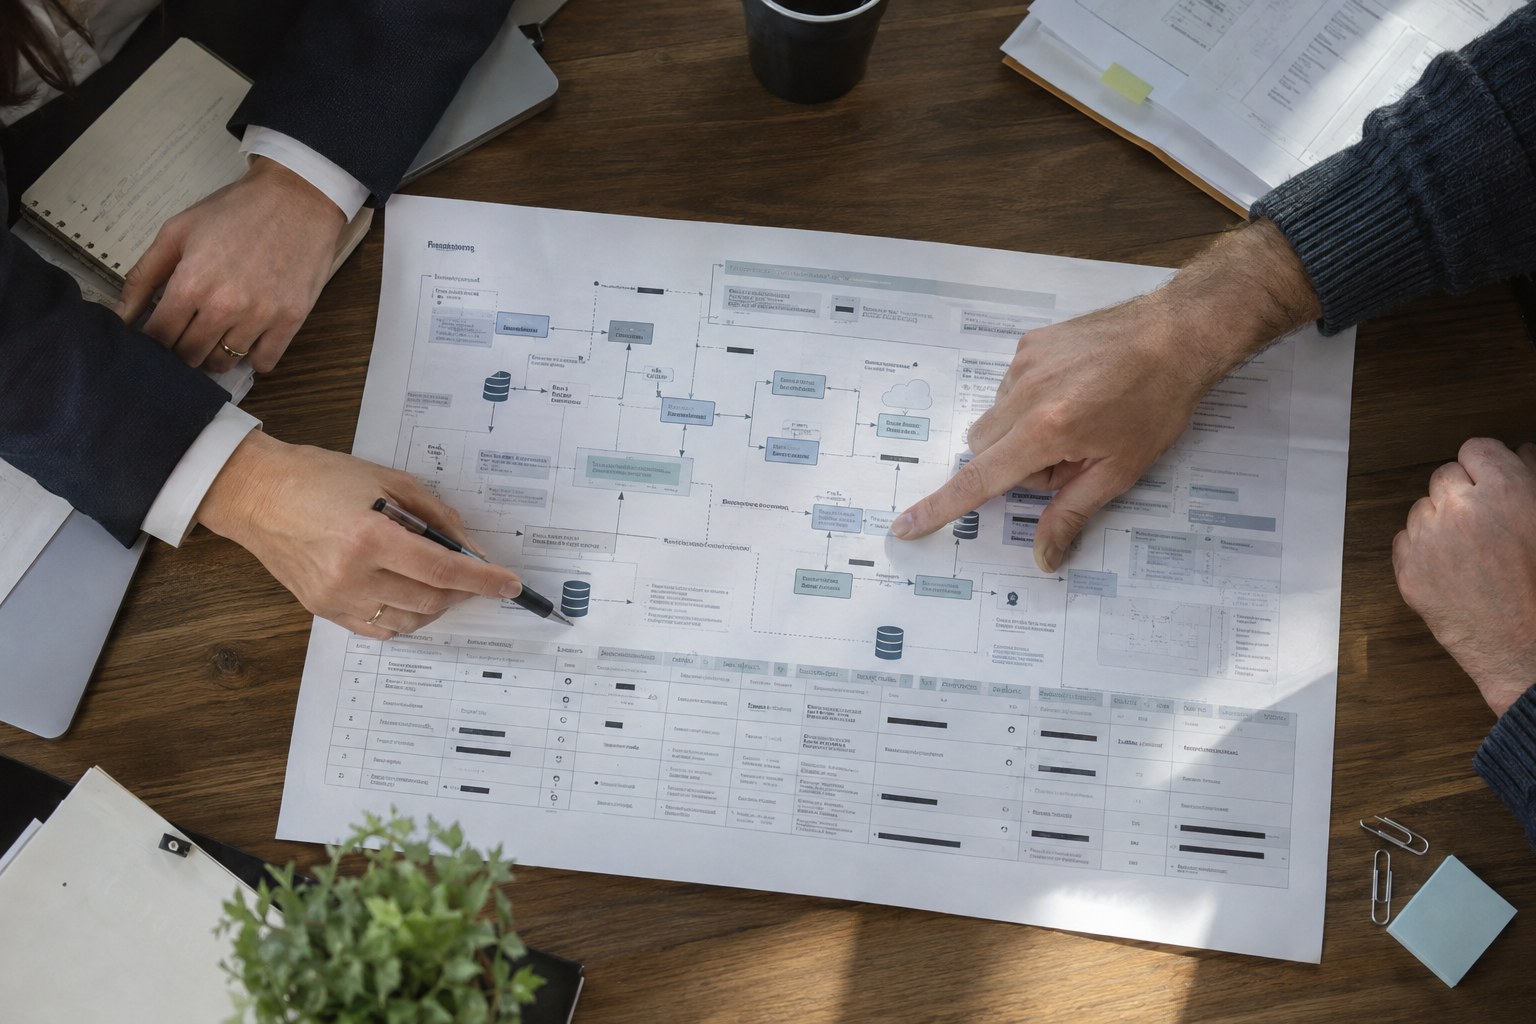
Карта потоков — это рабочая таблица, связывающая субъекта, данные, цель, получателя, место хранения и завершение обработки. Она превращает расплывчатое требование «нужна безопасность» в проверяемые вопросы поставщику и собственной ИТ-команде. Одной строки на весь мессенджер недостаточно: профиль, сообщение, запись звонка и журнал доступа проходят разные маршруты.
Заполняйте карту от реального действия пользователя. Сначала назовите отправителя и содержание, затем перечислите все системы, которые получают оригинал или производную копию. Отдельно отметьте мобильные устройства, резервирование, поиск, распознавание речи, аналитику и доступ технической поддержки. Последняя колонка должна содержать не пожелание, а критерий остановки закупки: например, невозможность выбрать российское размещение, отключить лишнюю интеграцию или подтвердить удаление копий.
| Субъект и данные | Получатели и хранение | Контрольный вопрос | Стоп-критерий |
|---|---|---|---|
| Сотрудник: профиль и сообщения | Мессенджер, каталог учётных записей, резервная копия | Где находятся основная база и копии? | Место хранения или срок удаления нельзя подтвердить |
| Клиент: контакт и вложение | Чат, система управления клиентами, устройство менеджера | На каком основании сведения попали в чат? | Не определены цель, доступ и перенос в профильную систему |
| Участник звонка: голос и расшифровка | Сервис связи, хранилище записей, модуль анализа | Можно ли раздельно управлять записью и расшифровкой? | Функцию нельзя отключить либо ограничить по ролям |
| Подрядчик: учётная запись и файлы | Гостевой канал, поиск, архив проекта | Что произойдёт после завершения договора? | Нет даты закрытия доступа и проверяемого удаления |
После заполнения строки получают владельцев: кадровая служба отвечает за данные работников, коммерческий блок — за сведения клиентов, ИТ — за инфраструктуру, а безопасность — за модель доступа и контроль событий. Юрист проверяет основания и документы, но не должен угадывать архитектуру за инженеров. Практический итог раздела — перечень обязательных подтверждений, без которых решение не проходит отбор.
Как проверить карту на рабочем примере
Проверка должна проходить на сквозном процессе, где участвуют несколько систем и типов пользователей. Возьмём условную компанию с отделом продаж, внешними монтажниками и службой поддержки. Предположение примера: клиент присылает менеджеру контактные данные и фотографию документа, после чего обсуждение продолжается во внутреннем канале и в системе управления клиентами.
Менеджер принимает обращение, создаёт карточку клиента и пересылает в проектный канал только сведения, необходимые для выполнения заказа. Фотография документа не должна становиться обычным вложением «на всякий случай»: для неё определяют профильное хранилище, ограниченный круг пользователей и срок удаления. В канале остаются ссылка или минимальный рабочий набор данных. Если звонок записывается и расшифровывается, эти объекты добавляют в карту отдельно — у них могут отличаться получатели и сроки хранения.
- Зафиксировать, кто сообщил данные и для какой операции они нужны.
- Отделить сведения, необходимые всей проектной группе, от доступных только ответственному сотруднику.
- Проверить путь сообщения, вложения, записи звонка, расшифровки и резервных копий.
- Назначить момент закрытия доступа подрядчика и владельца удаления проектных материалов.
- Провести контрольную выгрузку и убедиться, что она не создаёт неучтённый архив.
Особое внимание требуется внешним монтажникам: гостевой доступ в корпоративном мессенджере должен открывать конкретный проект, а не соседние каналы, общий поиск и каталог работников. После закрытия заказа учётную запись блокируют по заранее назначенному событию, а не когда кто-нибудь вспомнит. Такой прогон показывает, какие требования относятся к платформе, какие — к интеграциям, а какие остаются организационной дисциплиной.
Когда выбирать облачный, а когда локальный контур
Облачное размещение разумно, если поставщик подтверждает нужную территорию хранения, состав привлекаемых обработчиков, условия поддержки, резервирования, экспорта и удаления, а настройки позволяют реализовать вашу модель доступа. Локальный контур предпочтителен, когда компания обязана глубже контролировать инфраструктуру, ключевые интеграции и административный доступ либо не может принять зависимость от внешней среды.
Выбор не сводится к спору «чужой сервер против своего». Нужно сравнить весь жизненный цикл. В облаке проверяют договорные гарантии, расположение основной базы и копий, каналы поддержки, журналирование действий администраторов и выход из сервиса. В локальной установке компания сама обеспечивает обновления, резервирование, защищённый удалённый доступ и восстановление. Сервер в собственной стойке без ответственных и процедур — это не контроль, а дорогая разновидность надежды.
| Условие | Облачный контур допустим, если | Основание выбрать локальный контур |
|---|---|---|
| Хранение и копии | Все площадки и правила удаления подтверждены | Нужен прямой контроль над базами и резервированием |
| Интеграции | Передаваемые поля и получатели ограничиваются | Требуются закрытые внутренние системы и особая маршрутизация |
| Поддержка | Доступ специалистов журналируется и регулируется | Внешний административный доступ неприемлем |
| Экспорт и завершение договора | Доступна проверяемая выгрузка и удаление копий | Нужен собственный формат архива и независимый перенос |
Отдельно оцените DLP для корпоративного мессенджера, управление мобильными устройствами, единый вход и отзыв сессий. Эти средства полезны только вместе с понятными ролями и журналами: фильтр не исправит чрезмерный доступ, а шифрование не ответит, кто законно прочитал сообщение. Финальное решение принимает межфункциональная группа по строкам карты, а не по одной презентации поставщика.
Как внедрить мессенджер и сохранить управляемость данных
Внедрение следует вести от карты потоков к пилоту, а не от массовой установки приложения. Сначала утверждают допустимые сценарии и стоп-критерии, затем настраивают тестовый контур, проверяют реальные операции и только после этого подключают остальные подразделения. Проверяемый результат — для каждого вида данных известны владелец, получатель, место хранения и условие удаления.
Пилот должен включать не самых удобных пользователей, а самый показательный процесс: сотрудников, внешнего участника, интеграцию, мобильное устройство, запись разговора и завершение доступа. До запуска согласуют правила каналов, перечень запрещённых вложений, роли администраторов, порядок выгрузки и реакцию на ошибочную отправку. Так внедрение корпоративного мессенджера становится проверкой операционной модели, а не конкурсом интерфейсов.
- Утвердить карту потоков, цели обработки и владельцев процессов.
- Проверить договор, архитектуру размещения, резервные копии, поддержку и порядок выхода.
- Настроить роли, закрытые пространства, единый вход, журналы и ограничения интеграций.
- Провести пилот со штатным сценарием, ошибочной отправкой, отзывом доступа и восстановлением.
- Зафиксировать результаты, устранить разрывы и повторить проверку перед расширением.
- Включить периодический пересмотр карты после новых интеграций, функций и изменений процессов.
Критерий приёмки должен быть наблюдаемым. Компания умеет показать, где находится сообщение и его копии, кто обращался к данным, как закрывается учётная запись, что попадает в экспорт и что происходит после удаления. Полезно провести демонстрацию на одной тестовой записи от создания до уничтожения. Если ответ существует только в регламенте, но не подтверждается настройкой или журналом, внедрение ещё не завершено.
После запуска карта должна жить вместе с продуктом. Новый помощник на основе ИИ, подключение кадровой системы или расширение аналитики создают производные данные и новых получателей, даже если интерфейс мессенджера почти не изменился. Назначьте событие для пересмотра: появление интеграции, изменение размещения, новый вид записи или доступ внешней поддержки. Это дешевле, чем ежегодно обнаруживать, что формально утверждённая схема давно описывает сервис, которого уже нет.
Переведите карту данных в управляемый корпоративный контур
Если проверка показала, что публичных рабочих чатов уже недостаточно, следующий шаг — обсудить архитектуру мессенджера под реальные маршруты данных компании. Smeet объединяет чаты, звонки и рабочие пространства с ролями, правами доступа и журналированием.
Решение поддерживает российскую инфраструктуру, интеграции с CRM, HRM и SSO, адаптацию под процессы компании и доступ к исходному коду. Это позволяет обсуждать облачный или локальный контур не отвлечённо, а через требования вашей карты потоков.
Часто задаваемые вопросы
Что считается персональными данными в корпоративном мессенджере?
Сведения, позволяющие прямо или косвенно определить человека: профиль, контакты, сообщения, вложения, голосовые записи, сведения об участии в проектах, журналы входов и связанные с ними производные данные.
Достаточно ли хранить сервер мессенджера в России?
Нет. Нужно учитывать основную базу, резервные копии, интеграции, мобильные устройства, экспорт, техническую поддержку и производные данные. Место сервера закрывает лишь часть требований.
Можно ли обсуждать данные клиентов в рабочих чатах?
Можно только в пределах определённой цели, основания и круга доступа. В чат следует передавать минимально необходимый набор, а документы с ограниченным доступом хранить в предназначенной для этого системе.
Является ли запись рабочего звонка персональными данными?
Как правило, запись содержит сведения об участниках и содержание разговора, поэтому её нужно включать в карту обработки. Отдельно учитывают расшифровку, краткое резюме и результаты анализа.
Что проверить в договоре с облачным поставщиком?
Места обработки и хранения, привлекаемых исполнителей, доступ поддержки, резервирование, меры защиты, порядок уведомления об инцидентах, экспорт и подтверждаемое удаление после завершения договора.
Локальная установка всегда безопаснее облачной?
Нет. Она расширяет контроль, но переносит на компанию ответственность за обновления, резервирование, администрирование, удалённый доступ и восстановление. Без зрелой эксплуатации локальный контур может быть рискованнее.
Как ограничить доступ подрядчиков к персональным данным?
Выделить закрытое пространство проекта, назначить минимальную роль, запретить лишний поиск и экспорт, установить событие отключения, журналировать действия и проверить удаление либо архивирование после завершения работ.
Когда нужно пересматривать карту потоков данных?
При подключении интеграции, изменении размещения, появлении записи или анализа коммуникаций, смене порядка поддержки, расширении гостевого доступа и любом изменении целей обработки.

Project lead в Scrile. Помогает клиентам выбрать самое важное для роста бизнеса и найти общий язык с разработчиками. Пишет про операционную сторону software delivery — скоупинг, перевод требований и согласование заказчик-команда.