Краткий ответ
Шифрование в корпоративном мессенджере нужно выбирать вместе с архитектурой доступа к сообщениям. Защита канала закрывает перехват при передаче, серверное шифрование защищает хранилище, а сквозное не позволяет серверу читать содержимое. Чем меньше у сервера доступа, тем сложнее централизованный поиск, DLP, аудит, восстановление истории и работа ботов. Поэтому бизнесу нужна не «самая сильная» надпись, а проверяемый баланс угроз и функций.
Что именно шифруется в корпоративном мессенджере
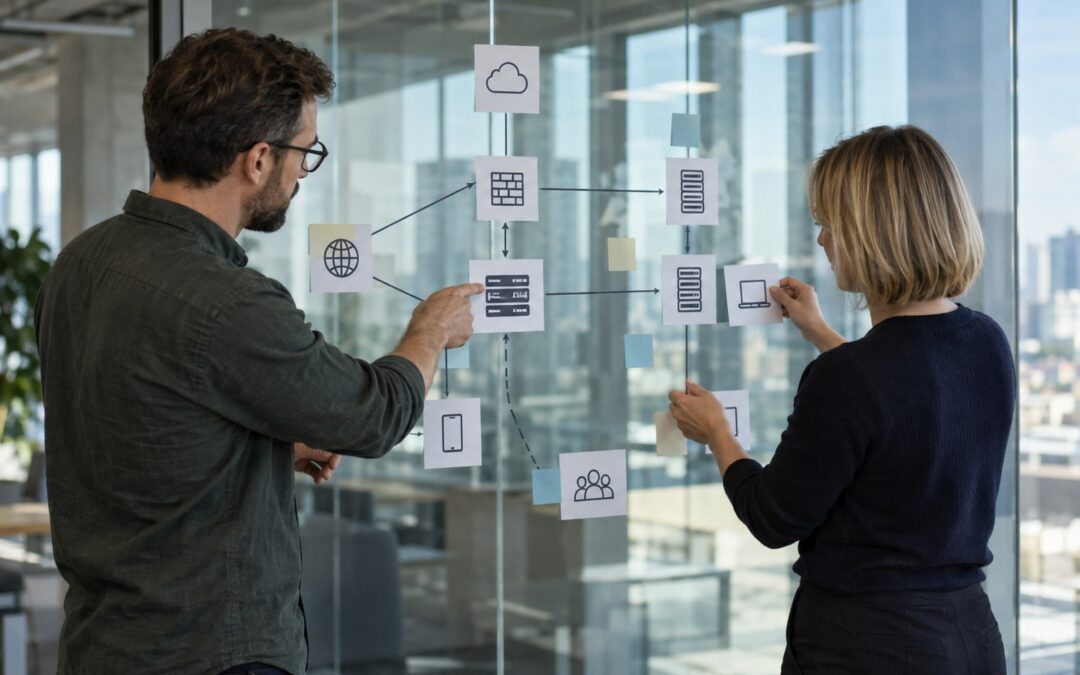
Шифрование в корпоративном мессенджере следует рассматривать на трёх участках: при передаче, в серверном хранилище и между устройствами собеседников. Эти слои решают разные задачи и не заменяют друг друга.
Шифрование при передаче защищает трафик между приложением и сервером от чтения по пути. Однако сервер получает сообщение в доступном для обработки виде: иначе он не сможет индексировать текст, проверять вложения или отправлять данные интеграции. Шифрование на сервере закрывает файлы и базы на дисках, но приложение обычно расшифровывает их при выполнении запроса. Это снижает последствия кражи носителя или снимка хранилища, но не спасает от захваченной учётной записи администратора приложения.
При сквозной модели содержимое расшифровывается только на конечных устройствах. Сервер передаёт зашифрованные пакеты и может видеть служебные данные: участников, время доставки, размеры сообщений. Такая схема уменьшает доверие к серверу, но создаёт цену: централизованные DLP-проверки, полнотекстовый поиск, архив для расследований, восстановление истории и серверные боты либо ограничиваются, либо требуют отдельного доверенного механизма.
| Слой | От какой угрозы защищает | Чего сам по себе не решает |
|---|---|---|
| При передаче | Перехват трафика в сети | Доступ сервера и администратора к содержимому |
| В хранилище | Кража диска, резервной копии или снимка базы | Злоупотребление работающим приложением |
| Между устройствами | Чтение содержимого сервером | Компрометация устройства и утечка метаданных |
Полезно задать поставщику простой вопрос: в какой точке сообщение впервые появляется в открытом виде и кто способен инициировать расшифрование. Ответ «всё зашифровано» ничего не объясняет. Если ключ доступен тому же приложению и той же административной роли, которые читают базу, разделение защиты условно. Если ключ остаётся на устройствах, попросите показать, как подключается новый телефон, что происходит после его потери и может ли бывший сотрудник открыть локально сохранённую историю. Так архитектурный термин превращается в проверяемую границу доверия.
Как выбрать модель по угрозам и обязательным функциям
Сначала зафиксируйте, от кого защищается компания и какие операции она обязана сохранить. Только после этого сравнивайте алгоритмы, сертификаты и рекламные формулировки.
Главная ошибка — одновременно требовать, чтобы сервер никогда не видел сообщения и при этом искал по всей истории, анализировал вложения, передавал переписку в DLP и восстанавливал архив без устройств пользователей. Это не запрет природы, но каждое исключение создаёт доверенную точку: специальный шлюз, корпоративный ключ, архивный агент или копию данных вне сквозного контура. Её нужно назвать, защитить и включить в модель угроз.
| Приоритет | Подходящий вариант | Обязательная проверка |
|---|---|---|
| Защита трафика и управляемые корпоративные функции | Защита канала плюс шифрование серверного хранилища | Перехватить тестовый трафик, изучить права к базе и журнал обращения к ключам |
| Сервер не должен читать чувствительную переписку | Сквозное шифрование выбранных пространств | Отключить устройство, запросить данные на сервере и проверить процедуру добавления нового участника |
| DLP, аудит и юридически значимый архив обязательны | Управляемая серверная модель или явно описанный доверенный шлюз | Отправить контрольный файл, выгрузить событие и восстановить переписку по утверждённой процедуре |
| Нужны боты и интеграции | Раздельные пространства с ограниченным доступом сервисных учётных записей | Проверить, какие сообщения и вложения получает бот, и отозвать его доступ |
Матрица не выбирает продукт автоматически: она исключает несовместимые обещания. Для чувствительных обсуждений допустим отдельный сквозной контур, а для операционных каналов — управляемая модель с аудитом. Затем требования к содержимому надо связать с тем, как устроены роли и права в корпоративном мессенджере. Практический итог: сначала согласуйте допустимые точки расшифрования, затем допускайте решение к испытаниям.
Как решение выглядит на рабочем примере
Для компании с разными типами переписки разумной может быть не единая настройка, а разделение контуров по последствиям утечки и требованиям к контролю.
Рассмотрим условную продуктовую компанию. Предположения примера: отдел продаж обсуждает заявки и передаёт данные в CRM; поддержка принимает вложения клиентов; кадровая служба ведёт ограниченные обсуждения; руководство должно расследовать инциденты и сохранять рабочую историю. Количества сотрудников, сроки хранения и отраслевые требования здесь намеренно не задаются — их компания определяет отдельно.
- Для продаж выбирают управляемое серверное шифрование: сообщения доступны интеграции с CRM, поиск ограничен рабочим пространством, обращения к данным журналируются.
- Для поддержки включают проверку вложений и DLP, запрещают неучтённые гостевые каналы и отделяют клиентские файлы от общей переписки.
- Для кадровых обсуждений создают закрытое пространство с минимальным составом участников, отдельной политикой хранения и запретом подключения обычных ботов.
- Для особо чувствительных переговоров рассматривают сквозной режим, заранее принимая ограничения поиска, архива и восстановления.
После настройки испытатель по очереди входит как продавец, кадровый специалист, администратор и уволенный сотрудник. Он проверяет чтение чужих каналов, выгрузку истории, срабатывание DLP, отзыв сеанса и доступ интеграции. Отдельно оцениваются персональные данные в корпоративном мессенджере: где они возникают, в какие системы копируются и кто отвечает за удаление. Результатом становится не вера в значок замка, а карта доступа к каждому классу переписки.
Какие ограничения шифрование не устраняет
Шифрование не исправляет украденную учётную запись, заражённое устройство, чрезмерные права администратора и бесконтрольное копирование сообщений в другие системы.
Сообщение защищено ровно до момента, когда разрешённый клиент его показывает. Пользователь может переслать текст, сделать снимок экрана или загрузить вложение в личное облако. Вредоносная программа на устройстве способна читать данные после расшифрования. Поэтому нужны управление устройствами, многофакторная проверка входа, ограничение сеансов, своевременные обновления и понятный порядок реакции на потерю телефона.
Вторая граница — метаданные. Даже при сквозной защите система может хранить сведения об участниках, времени взаимодействия, адресах подключения и размере файлов. Они полезны для эксплуатации и расследований, но тоже требуют сроков хранения, разграничения доступа и журналирования. Третья граница — резервные копии: сильная защита основной базы мало помогает, если архив лежит с доступным ключом или регулярно выгружается в менее защищённую систему.
Наконец, увольнение и внешнее сотрудничество проверяют архитектуру лучше презентации. Процедура увольнения сотрудника в корпоративном мессенджере должна закрывать активные сеансы, сервисные учётные записи и локальные копии настолько, насколько это технически возможно. Для подрядчиков нужен отдельный гостевой доступ в корпоративном мессенджере с ограниченными пространствами и сроком действия. Вывод: шифрование работает только внутри дисциплинированного жизненного цикла доступа.
Отдельно решите, кому вы не готовы доверять. Если угроза — внешний перехватчик, управляемая серверная модель может быть достаточной и удобной. Если в модель входит администратор инфраструктуры, ключи следует отделить от его роли, а операции с ними — регистрировать. Если нельзя доверять самому серверу, потребуется сквозной режим, но компания должна принять потерю части централизованных функций. Если нельзя доверять конечному устройству, смена алгоритма почти не поможет: приоритетом становятся изоляция приложения, контроль устройств и минимизация локальных данных.
Как внедрить шифрование и проверить его до запуска
Внедрение следует завершать пилотом с воспроизводимыми тестами, а не подтверждением настроек на снимках экрана. Каждый заявленный слой защиты должен иметь владельца, процедуру и наблюдаемый результат.
- Опишите классы переписки, допустимые места хранения и противника для каждого класса: сеть, оператор сервиса, администратор, посторонний с украденным устройством.
- Согласуйте обязательные функции: поиск, DLP, аудит, резервное восстановление, боты, интеграции, экспорт и юридическое удержание данных.
- Запросите архитектуру ключей: где они создаются и хранятся, кто запускает расшифрование, как выполняются ротация, отзыв и восстановление.
- Проведите контрольные сценарии из матрицы, сохраните журналы и зафиксируйте расхождения как условия приёмки.
- Запустите ограниченный рабочий контур, обучите пользователей и только затем расширяйте внедрение корпоративного мессенджера.
При испытании проверьте не только штатный вход. Потеря устройства, смена роли, подключение гостя, сбой хранилища и отзыв ключа показывают, кому система действительно доверяет. После восстановления сравните историю на старом устройстве, новом устройстве, сервере и в архиве. Для DLP отправьте заранее согласованный контрольный файл; для бота убедитесь, что сервис видит только разрешённые пространства; для аудита сопоставьте действие пользователя с записью журнала.
Критерий готовности прост: владелец бизнеса понимает компромиссы, служба безопасности воспроизводит проверки, а эксплуатация умеет восстановить работу без обхода правил. Если нужен отдельный российский корпоративный контур с ролями, журналированием и интеграциями, архитектуру стоит обсуждать до переноса переписки. Тогда защита становится свойством системы, а не галочкой перед запуском.
Защита должна соответствовать вашим процессам
Smeet создаёт отдельный корпоративный контур с чатами, звонками, рабочими пространствами, ролями, правами доступа и журналированием. Платформу можно интегрировать с CRM, HRM, SSO и другими внутренними системами, сохраняя управление инфраструктурой и корпоративными данными.
При выборе важно заранее согласовать модель шифрования, точки расшифрования и требования к поиску, DLP, аудиту и восстановлению. Такой разговор позволяет спроектировать решение вокруг реальных угроз компании, а не вокруг универсальной надписи «защищено». Возможные варианты выбора и адаптации платформы собраны на странице об аналогах VK Teams.
Часто задаваемые вопросы
Какое шифрование должно быть в корпоративном мессенджере?
Минимально нужны защищённая передача и шифрование серверного хранилища. Сквозная модель требуется, когда серверу нельзя доверять содержимое, но её ограничения для аудита, DLP, поиска и восстановления нужно принять заранее.
Чем сквозное шифрование отличается от серверного?
При сквозном шифровании ключи расшифрования остаются на конечных устройствах. При серверной модели приложение может получить открытый текст для поиска, контроля, интеграций или восстановления истории.
Может ли администратор читать зашифрованные сообщения?
Это зависит не от значка замка, а от архитектуры ключей и прав. Если сервер или административная роль могут запросить расшифрование, техническая возможность чтения существует и должна журналироваться.
Совместимо ли сквозное шифрование с DLP?
Обычная серверная DLP-проверка не видит сквозное содержимое. Возможны проверки на устройстве или доверенный шлюз, но они создают дополнительные точки доверия и требуют отдельной оценки.
Будет ли работать поиск по сообщениям?
При серверном доступе к содержимому полнотекстовый поиск реализуется централизованно. В сквозной модели поиск обычно выполняется локально или через специальный защищённый индекс с собственными ограничениями.
Как восстанавливается история при потере устройства?
В управляемой модели историю может восстановить сервер или зашифрованная резервная копия. При строгой сквозной защите потребуется ключ восстановления либо другое доверенное устройство; без них данные могут быть недоступны.
Можно ли подключать ботов к зашифрованным чатам?
Бот должен получить содержимое там, где оно уже расшифровано, либо стать участником защищённого обмена. Его права, журналы, хранилище и последующая передача данных входят в общую модель угроз.
Как проверить слова поставщика о шифровании?
Запросите схему движения данных и ключей, затем испытайте перехват трафика, доступ администратора, поиск, DLP, подключение нового устройства, отзыв сеанса, работу бота и восстановление резервной копии.

Руководит маркетингом Scrile. Помогает компаниям и клиентам найти друг друга. Пишет про позиционирование, контент-системы и поиск product-market fit в узких нишах.