Краткий ответ
Если обнаружен взлом корпоративного мессенджера, назначьте одного руководителя инцидента, переведите координацию в заранее подготовленный резервный канал и зафиксируйте исходное состояние. Затем отзовите подозрительные сессии и токены, заблокируйте затронутые учётные записи, проверьте административные изменения и интеграции. Возвращайте сотрудников только после смены реквизитов доступа, проверки устройств и подтверждения целостности настроек.
Взлом корпоративного мессенджера: что делать в первые 60 минут
Первая задача — не найти виновного, а остановить распространение инцидента, не уничтожив следы. Руководитель инцидента фиксирует время обнаружения, затронутые учётные записи и наблюдаемые признаки, назначает исполнителей и переводит обсуждение из скомпрометированного мессенджера в независимый канал.
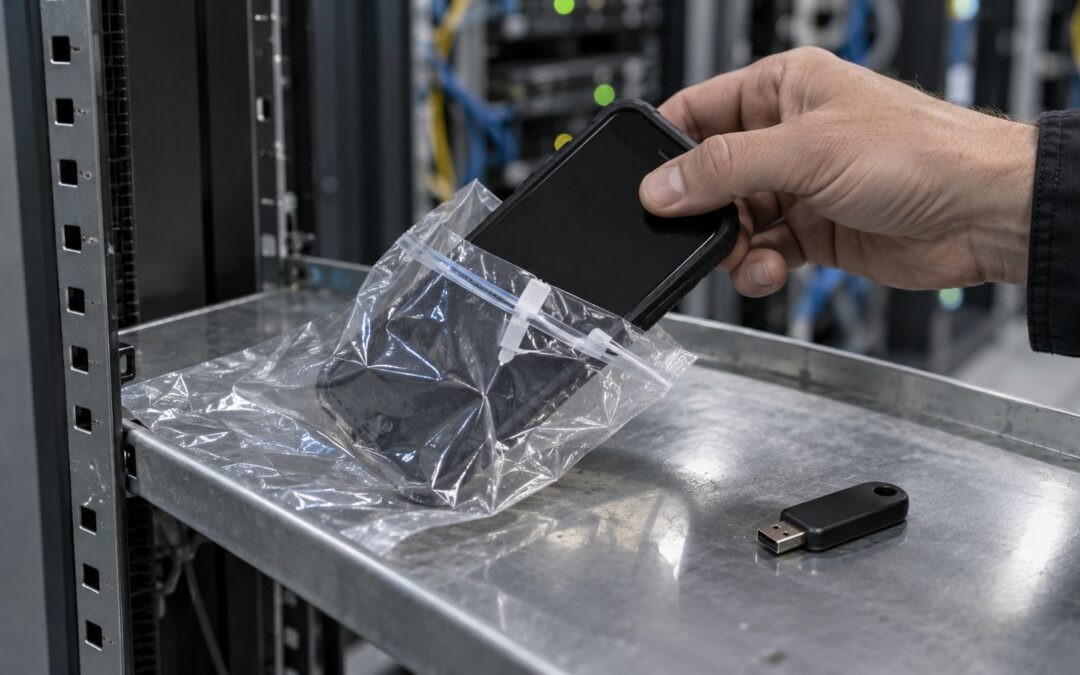
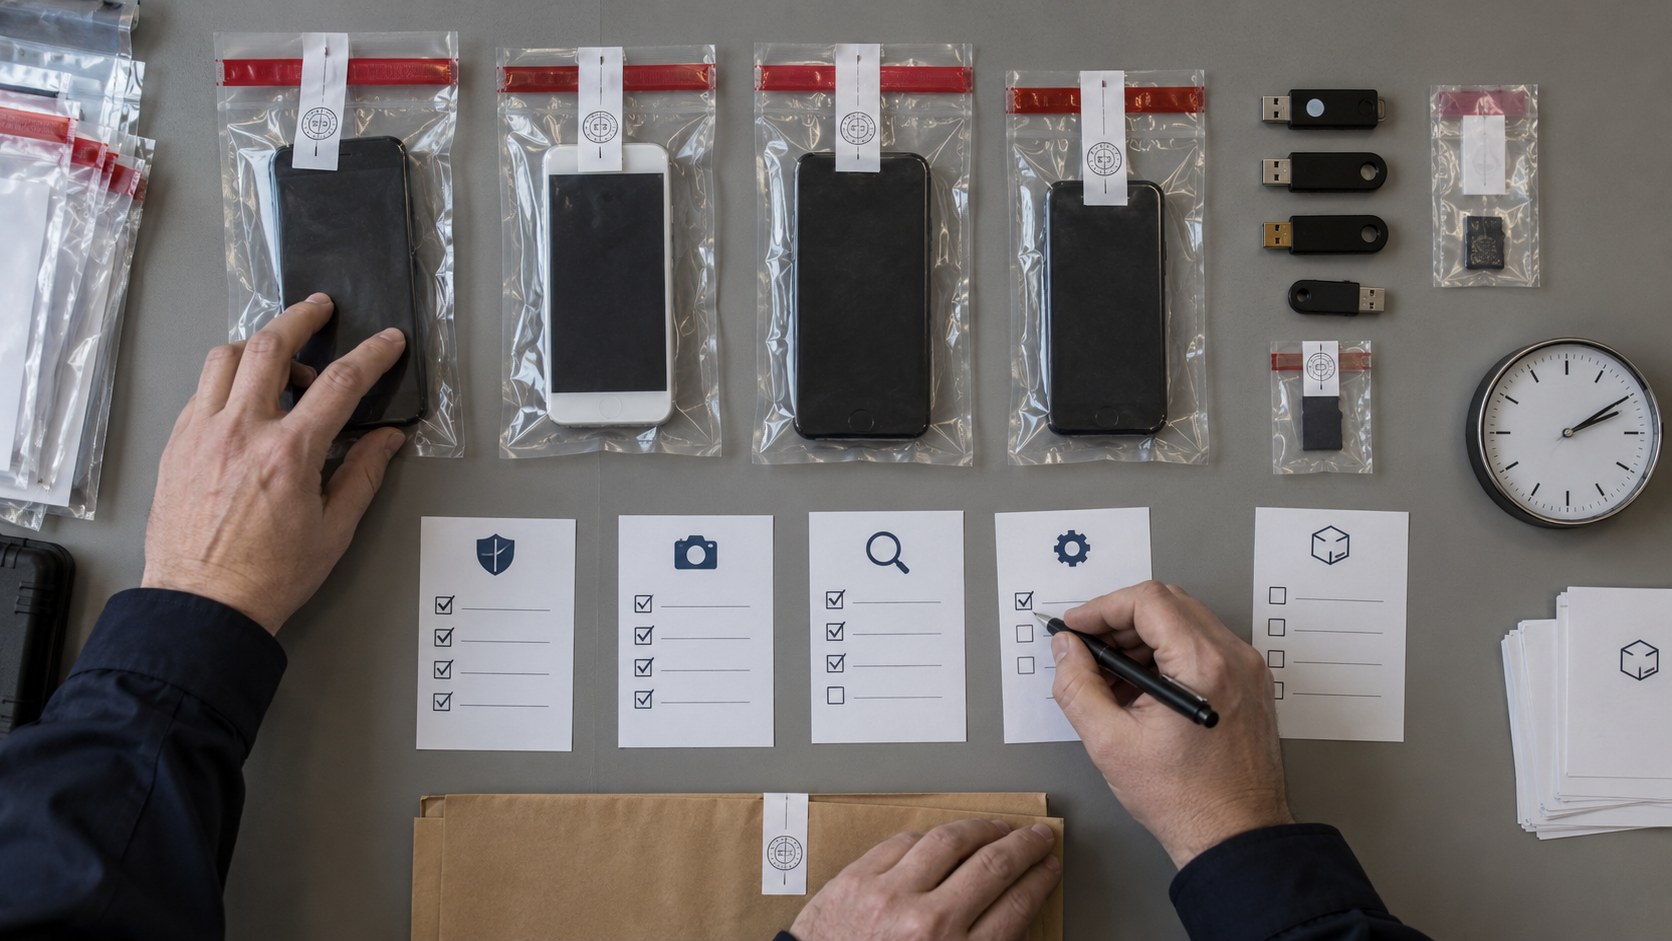
Не начинайте с массового удаления сообщений, переустановки серверов или сброса всех журналов. Сначала сохраните снимки настроек, журналы входов, перечень активных сессий, изменения ролей, адреса подключений и события интеграций. Копии следует хранить отдельно, с отметками времени и указанием того, кто их получил. После фиксации состояния можно изолировать устройство, закрыть подозрительную сессию или временно остановить интеграцию.
| Период | Ответственный | Действие | Результат |
|---|---|---|---|
| От обнаружения до десятой минуты | Дежурный специалист | Фиксирует признаки, открывает карточку инцидента, вызывает руководителя | Есть единый центр решений |
| С десятой до двадцатой минуты | Администратор | Сохраняет журналы, список сессий, роли и состояние интеграций | Исходные данные не потеряны |
| С двадцатой до сороковой минуты | Группа безопасности | Отзывает доступ, изолирует устройства, меняет секреты интеграций | Канал атаки ограничен |
| С сороковой до шестидесятой минуты | Руководитель и владелец процесса | Оценивают охват, уведомляют нужных лиц и определяют режим работы | Команда знает следующий шаг |
Порядок уведомлений должен быть записан заранее: дежурный специалист, руководитель инцидента, владелец системы, безопасность, юрист и руководство — по уровню ущерба. Для координации нужен резервный канал связи при сбое корпоративного мессенджера, доступ к которому не зависит от тех же учётных записей и устройств. Практический вывод: карточка инцидента, контакты и полномочия должны существовать до тревоги, а не рождаться в общем чате во время неё.
Как понять, что именно скомпрометировано
Одинаковое внешнее проявление может означать разные инциденты: украденный пароль сотрудника, действующую сессию на потерянном устройстве, раскрытый токен бота либо захват административной учётной записи. Меры нужно выбирать по объекту компрометации, иначе атака сохранится после формального сброса пароля.
Для первичной оценки сопоставьте время необычного сообщения со входами, созданием сессий, изменениями ролей, выгрузками файлов и обращениями интеграций. Проверьте, были ли добавлены администраторы, изменены правила единого входа, созданы новые ключи или подключены внешние адреса. мониторинг корпоративного мессенджера полезен именно тогда, когда связывает эти события в одну временную линию, а не просто показывает доступность сервера.
- Учётная запись: заблокировать вход, отозвать все сессии, сменить пароль и проверить способы восстановления.
- Устройство: изолировать аппарат, сохранить его состояние, завершить связанные сессии и проверить управление устройствами.
- Токен бота: отключить интеграцию, выпустить новый секрет и изучить действия, выполненные от имени бота.
- Административный доступ: ограничить панель управления, проверить роли, настройки входа, журналы и резервные учётные записи.
Не считайте отсутствие вредоносных сообщений доказательством безопасности: злоумышленник мог читать историю, выгружать вложения или ждать более выгодного момента. Границы инцидента проходят не только по чатам, но и по CRM, кадровой системе, файловому хранилищу и другим сервисам, куда ведут интеграции. Следующее действие — составить карту доверия: какие реквизиты доступа открывают каждую связанную систему и где их можно независимо отозвать.
Полезная проверка — мысленно удалить пароль из картины инцидента. Если после его смены старое устройство, токен интеграции или административный ключ всё ещё позволяет действовать, локализация не завершена. В компаниях с подрядчиками отдельно проверяют гостевые пространства и временные роли: забытый доступ часто живёт дольше договора. Однако автоматическое отключение всех интеграций тоже может нанести ущерб, например остановить обработку обращений. Поэтому владелец каждого процесса должен определить, что изолировать немедленно, а что перевести в ограниченный режим под наблюдением.
Как отозвать доступ и сохранить доказательства
Безопасная последовательность такова: зафиксировать исходное состояние, сделать защищённые копии журналов, ограничить подозрительный доступ, заменить скомпрометированные секреты и проверить результат. Сброс пароля без отзыва сессий недостаточен, а очистка устройства до получения данных лишает расследование важных следов.
Назначьте хранителя материалов и ведите журнал действий: кто, когда и на каком основании выгрузил данные, заблокировал пользователя или изменил настройку. Исходные файлы журналов лучше сохранять отдельно от рабочих копий и защищать от изменения. Если платформа размещена у подрядчика, заранее выясните срок хранения событий и порядок срочной выгрузки. резервное копирование корпоративного мессенджера должно охватывать не только переписку, но и настройки, роли и данные, необходимые для восстановления.
- Сохраните перечень активных сессий, журнал входов, роли, настройки единого входа и события интеграций.
- Заблокируйте затронутые учётные записи и отзовите сессии на серверной стороне.
- Поверните ключи ботов, программных интерфейсов и служебных учётных записей, начиная с наиболее привилегированных.
- Проверьте, не созданы ли новые администраторы, правила пересылки, гостевые приглашения или способы восстановления доступа.
- Зафиксируйте каждое изменение и подтвердите, что прежние реквизиты больше не принимаются.
Если возможна выгрузка документов, сопоставьте события мессенджера с файловыми операциями и правилами DLP для корпоративного мессенджера. Такая проверка помогает отличить доступ к учётной записи от фактического выноса данных. Но система предотвращения утечек не заменяет расследование: отсутствие срабатывания может означать недостаточное покрытие. Итог локализации — подтверждённое прекращение несанкционированного доступа, а не спокойный экран администратора.
Когда можно вернуть сотрудников в рабочий контур
Возврат допустим не после смены пароля, а после проверки четырёх условий: канал проникновения закрыт, прежние реквизиты отозваны, критичные настройки сверены с доверенным состоянием, а используемые устройства признаны безопасными. Пользователей лучше подключать группами, наблюдая за повторными признаками атаки.
Условный пример: в компании работает сто двадцать сотрудников; это предположение для разбора, а не норматив. Необычная рассылка обнаружена у менеджера, затем найдена активная сессия на утраченном телефоне. Администратор сохраняет журналы и перечень сессий, изолирует учётную запись, отзывает все её сессии и проверяет действия после потери устройства. Поскольку административные роли и токены интеграций не менялись, область проверки ограничивают пользователем, его чатами, файлами и связанными обращениями в CRM.
| Проверка | Можно возвращать | Возврат запрещён |
|---|---|---|
| Доступ | Старые сессии и секреты отклоняются | Хотя бы один прежний реквизит действует |
| Настройки | Роли и интеграции совпадают с доверенной копией | Есть необъяснимые изменения |
| Устройства | Проверены либо заменены | Источник компрометации не исследован |
| Наблюдение | Журналы поступают и ответственный назначен | События недоступны или не контролируются |
Сначала возвращают группу, необходимую для непрерывности бизнеса, затем остальные подразделения. Перед входом сотрудники получают короткую инструкцию: каким устройством пользоваться, как подтвердить личность и куда сообщать об отклонениях. Историю и вложения не восстанавливают автоматически, пока не проверена их целостность. Решение принимает руководитель инцидента вместе с владельцем процесса; удобство отдела не должно отменять незакрытый риск.
Как подготовить мессенджер к следующему инциденту
После восстановления устраните не только техническую причину, но и организационный пробел: закрепите роли, резервные контакты, правила эскалации, сроки хранения событий и критерии возврата. Хороший план можно выполнить без импровизации даже тогда, когда основной канал связи недоступен.
Проверьте, позволяет ли платформа централизованно отзывать сессии, разделять административные полномочия, журналировать изменения, ограничивать гостей и независимо менять секреты интеграций. администрирование корпоративного мессенджера должно предусматривать резервного ответственного и аварийный доступ, который регулярно проверяют. Отдельно опишите, кто вправе остановить интеграцию, уведомить руководство и разрешить восстановление истории.
- Составьте карту учётных записей, устройств, ботов, интеграций и административных ролей.
- Утвердите карточки реагирования для компрометации пользователя, устройства, токена и администратора.
- Подготовьте независимый канал связи, список контактов и защищённое место для материалов расследования.
- Проведите учебный инцидент с отзывом тестовой сессии и заменой тестового секрета.
- Зафиксируйте найденные задержки, назначьте владельцев улучшений и повторите проверку после изменений.
Ни один мессенджер не устраняет фишинг, заражённые устройства или ошибочные решения администратора. Выбор платформы имеет смысл оценивать вместе с процессами входа, управлением устройствами, резервированием и подготовкой людей. Проверяемый следующий шаг — провести настольное учение: дать команде один сценарий компрометации и убедиться, что она может изолировать доступ, сохранить данные и принять решение без использования основного чата.
Такой разбор полезно завершать не отчётом ради отчёта, а списком проверяемых изменений: добавить событие в журнал, сократить число постоянных администраторов, разделить секреты или уточнить порядок связи. Собственный корпоративный контур облегчает адаптацию этих механизмов под процессы компании, но увеличивает ответственность за эксплуатацию. Если нет людей для обновлений, наблюдения и резервного восстановления, самостоятельное размещение способно создать ложное чувство контроля. Поэтому архитектуру выбирают вместе с моделью сопровождения, а не по одному признаку владения сервером.
Управляемый контур вместо аварийной импровизации
Если компания выбирает платформу с расчётом на управляемое реагирование, важны централизованные роли, права доступа, журналирование, собственная инфраструктура и возможность адаптировать интеграции. Smeet объединяет корпоративные чаты, звонки и рабочие пространства, поддерживает интеграции с CRM, HRM и SSO и может быть настроен под процессы организации.
Такой переход не отменяет регламенты и подготовку команды, но даёт бизнесу отдельный контур, в котором архитектуру доступа и восстановления можно согласовать с реальными рисками компании.
Часто задаваемые вопросы
Как понять, что корпоративный мессенджер взломан?
Признаками могут быть неизвестные сессии, сообщения от имени сотрудников, неожиданные изменения ролей, новые интеграции, массовые выгрузки и входы с необычных устройств. Каждый сигнал нужно подтверждать журналами и сопоставлять с действиями пользователя.
Нужно ли сразу выключать сервер мессенджера?
Не всегда. Выключение может остановить атаку, но одновременно уничтожить оперативные данные и прервать критичную связь. Сначала оцените угрозу, сохраните доступные доказательства и выберите минимальную изоляцию; при продолжающемся разрушении приоритетом становится остановка ущерба.
Достаточно ли сменить пароль пострадавшего сотрудника?
Нет. Необходимо отозвать активные сессии, проверить способы восстановления, связанные устройства, токены и действия учётной записи. Иначе уже выданная сессия может продолжить работать.
Что делать при утечке токена бота?
Отключить или отозвать токен, сохранить события его использования, выпустить новый секрет и проверить системы, доступные боту. Новый токен нельзя размещать там же, где произошла утечка.
Можно ли удалять сообщения злоумышленника?
До фиксации доказательств лучше не удалять. Сохраните сообщения, метаданные, время, отправителя и связанные журналы, затем ограничьте распространение по согласованной процедуре.
Когда уведомлять руководство и юриста?
Руководство подключают при влиянии на работу, чувствительные данные, клиентов или репутацию. Юрист нужен, если затронуты персональные или договорно защищённые данные, возможен спор либо требуется определить обязательный порядок уведомлений.
Когда сотрудникам снова можно пользоваться мессенджером?
Когда закрыт канал проникновения, прежние сессии и секреты отозваны, роли и интеграции проверены, устройства допущены к работе, а наблюдение за повторными признаками атаки действует.
Как заранее уменьшить ущерб от взлома?
Разделить роли, ограничить постоянные привилегии, вести журналы, управлять устройствами, хранить резервные копии, подготовить независимый канал связи и регулярно отрабатывать сценарии компрометации.

HRD Scrile. Помогает организовать эффективное взаимодействие между компанией и сотрудниками, чтобы счастливы были оба. Пишет про построение команд, паттерны найма в SaaS и операционную модель устойчивых инженерных команд.